※本記事はプロモーションを含みます。
「うちみたいな小さなお店のサイトなんて、狙われないでしょ?」。
実は、WordPressへの攻撃の多くは、特定の会社をねらったものではなく、弱点のあるサイトを機械的に探して攻撃するものです。サイトの大きさに関係なく、対策をしていないサイトは被害にあう可能性があります。
この記事では、沖縄でホームページの制作・修正をしているBuzz-Booksが、小さなサイトでも最低限やっておきたいWordPressのセキュリティ対策を解説します。
この記事でわかること
- WordPressで起こりやすい被害
- 最低限やっておきたい6つの対策
- サーバー側のセキュリティ機能
- 被害にあったかもしれないときの対応
WordPressで起こりやすい被害
- 管理画面への不正ログイン
- サイトの改ざん(知らないページや広告が表示される)
- 迷惑メールの送信に悪用される
- 訪問者を別の危険なサイトへ転送される
最低限やっておきたい6つの対策
1. WordPress・テーマ・プラグインを最新にする
いちばん大切な対策です。見つかった弱点は、更新で直されます。更新が怖い場合は、先にバックアップを取りましょう(WordPressのバックアップ方法)。
2. 推測されにくいユーザー名とパスワードにする
「admin」などのユーザー名や、短いパスワードは狙われやすいです。長く、ほかのサービスと使い回していないパスワードにしましょう。
3. 二段階認証やログインの制限を使う
パスワードに加えて、スマホのアプリなどで確認する二段階認証を設定すると、不正ログインを防ぎやすくなります。ログインの試行回数を制限する機能も有効です。
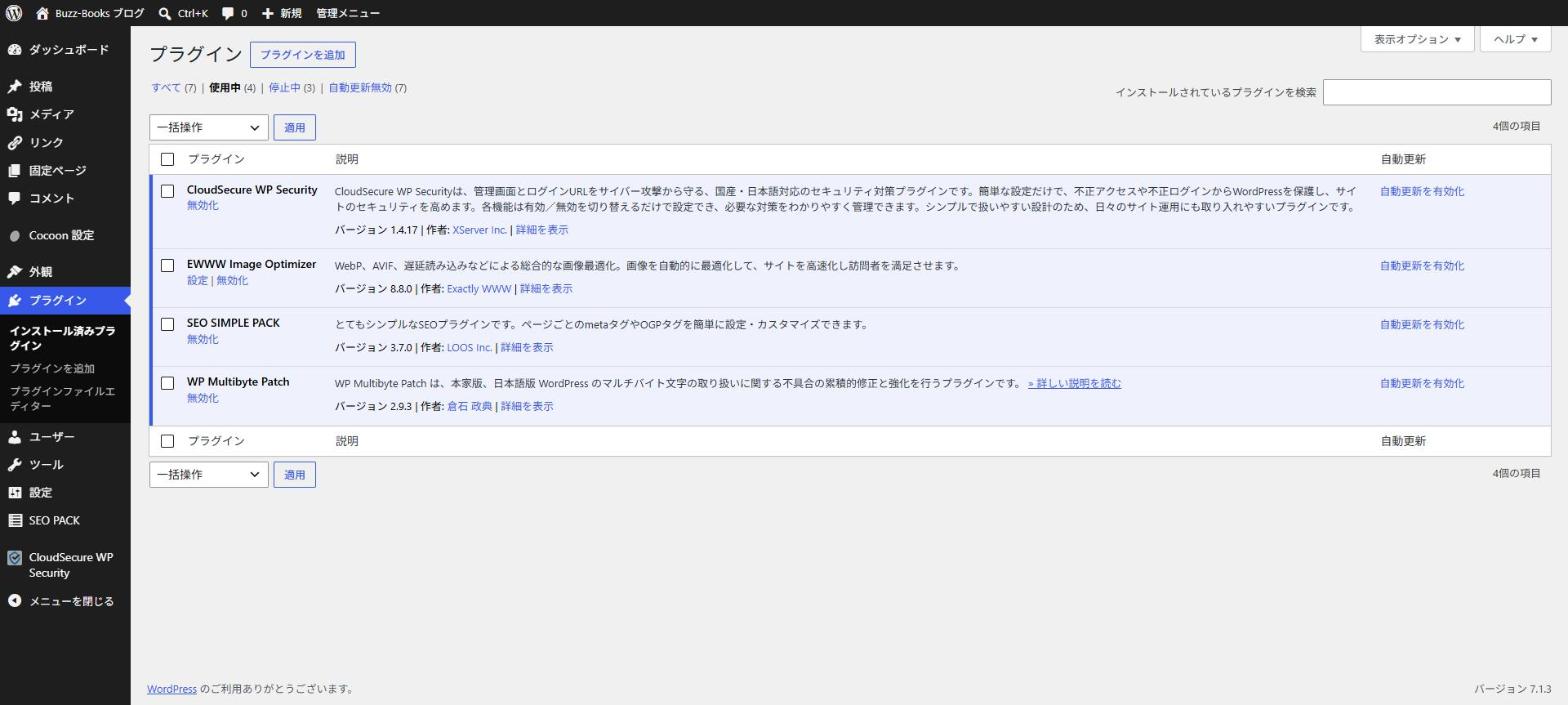
4. 使っていないプラグイン・テーマを削除する
停止しているだけのプラグインやテーマも、残っていると弱点になることがあります。使わないものは削除しましょう。
5. バックアップを取る
万が一被害にあっても、バックアップがあれば元に戻せます。
6. SSL(https)を使う
通信を暗号化して、ログイン情報などを盗み見されにくくします。今はほとんどのサーバーで無料で設定できます。
サーバー側のセキュリティ機能も使う
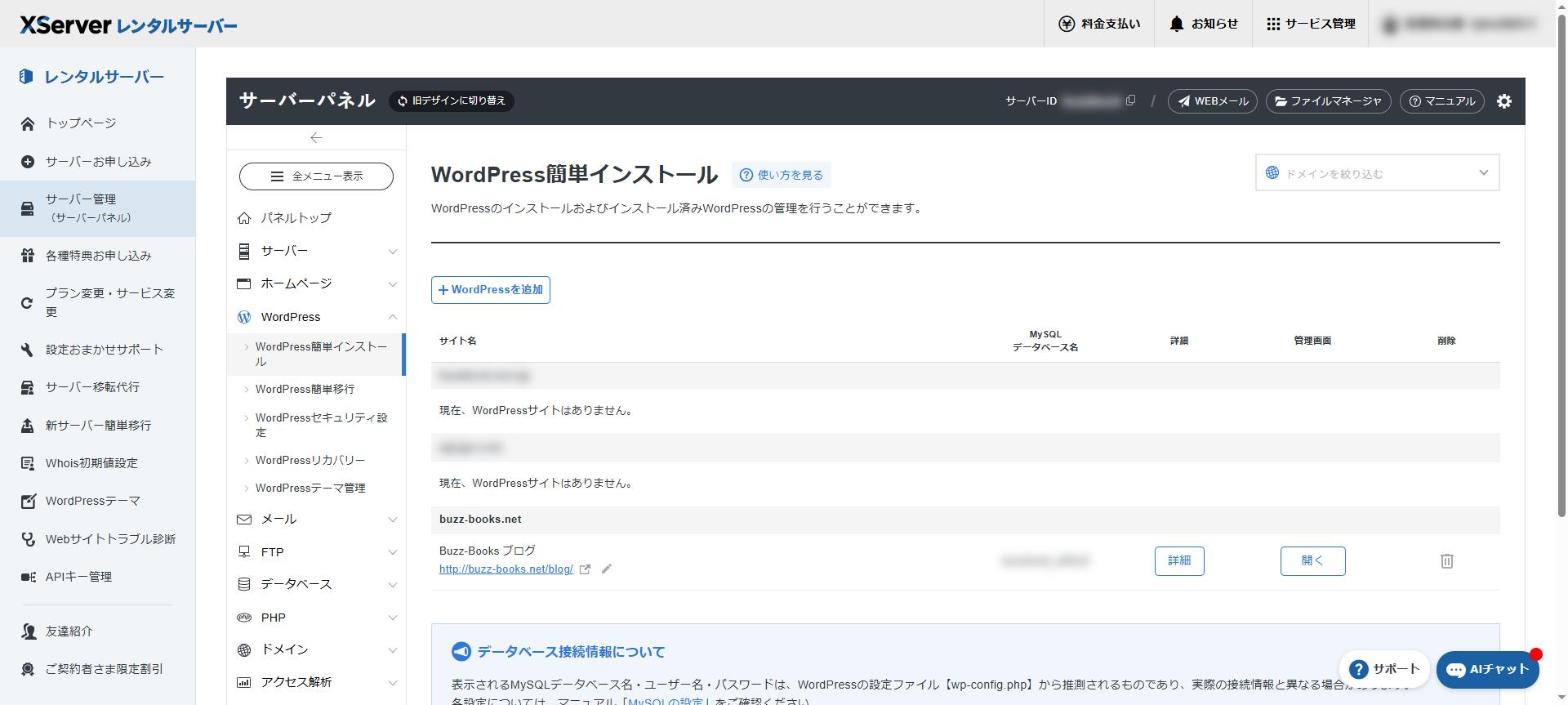
レンタルサーバーには、WordPressを守るための機能が用意されていることがあります。たとえばエックスサーバーには、Webアプリケーションへの攻撃を防ぐ「WAF」や、WordPress向けのセキュリティ設定、問題が起きたときに復旧やリセットができる「WordPressリカバリー」などの機能があります。
 の公式サイトを見る
被害にあったかもしれないときの対応
- 知らないページや広告が出る、管理画面に入れない、サーバー会社から警告が届いた、などは要注意
- まずはパスワードを変更し、ほかの管理者アカウントが増えていないか確認する
- 被害の前のバックアップから復元する
- 復元後、WordPress・テーマ・プラグインを最新にし、原因になったプラグインなどを見直す
- 自分での対応が難しい場合は、早めに専門家に相談する
保守をどこまで自分でやるか
更新・バックアップ・セキュリティ対策を自分でやるか、任せるかの判断は、WordPressの保守管理は必要かで解説しています。
Buzz-Booksでもお手伝いできます
Buzz-Booksでは、WordPressの更新やセキュリティ設定、トラブル時の対応のご相談もお受けしています(軽微な作業は5,000円〜)。月額の管理契約は必須ではありません。
WordPressの更新・セキュリティ対策のご相談
修正について見るあわせて読みたい
まとめ
- 小さなサイトでも、機械的な攻撃の対象になる
- 最新化・強いパスワード・二段階認証・不要なプラグインの削除・バックアップ・SSLの6つが基本
- サーバーのセキュリティ機能も活用する
- 被害が疑われたら、パスワード変更とバックアップからの復元を
「うちのサイト、大丈夫?」のチェックだけでもどうぞ
無料で相談してみる